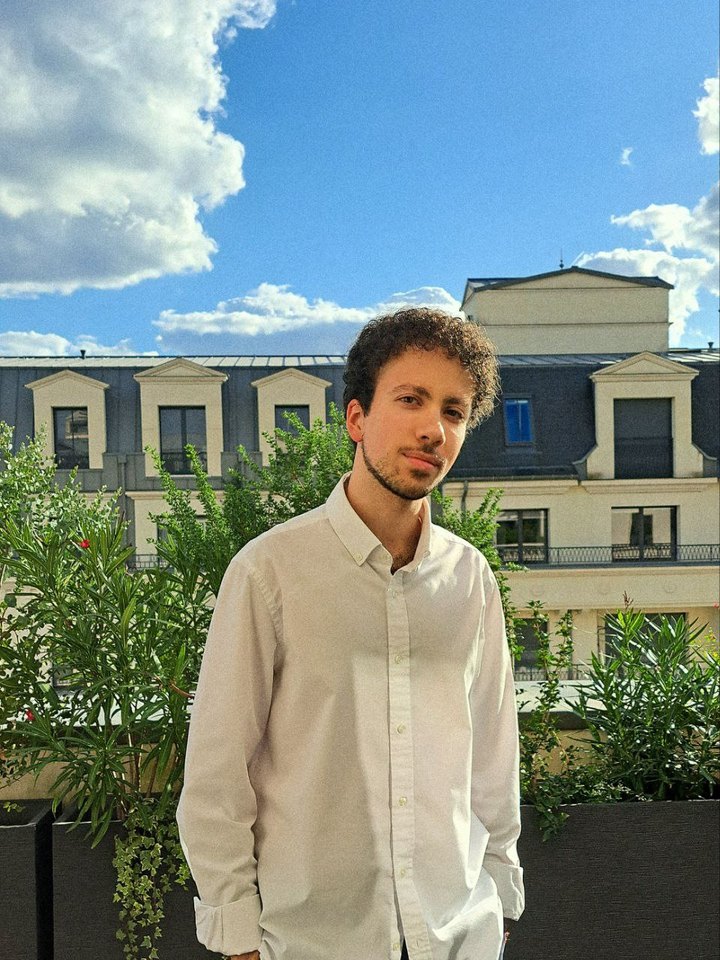
Nicolas H. Carteado (Lorelith), analyste en cybersécurité offensive et en intelligence artificielle
Analyste en sécurité offensive & intelligence artificielle.Spécialisé dans l'analyse de la sécurité d'applications et de réseaux en production, la cartographie de l'empreinte numérique d'organisations et de particuliers sur Internet, ainsi que dans le développement de solutions web sécurisées et le déploiement d'IA dans les systèmes d'information. Actuellement analyste en sécurité offensive chez Aéroports de Paris et indépendant depuis 2025.Classé parmi les 0,1 % du classement de Root-Me, avec une participation régulière à diverses compétitions telles que HeroCTF, HuntressCTF, Stranger Case ou encore Brigitte Friang, organisée par la DGSE. Conférencier en OpSec, OSINT, stéganographie et radiofréquences. Co-fondateur de Sentry, agence d'OSINT/GEOINT défensif, et de TableFlows.Spécialisation en pentest web et réseau, de la reconnaissance à la remédiation, en intelligence artificielle, attaques wireless et radiofréquences, scanning et énumération, mais également en obfuscation, polymorphisme et évasion d'AV/EDR.Interventions également sur des problématiques d'implémentation de l'IA dans la cybersécurité, d'analyse de malwares, de logs, de trafic réseau, de mémoire volatile et d'applications.Deep learning appliqué à la détection. Développement de réseaux de neurones convolutifs dédiés à la classification et à la reconnaissance dans des contextes scientifiques et médicaux. À l'intersection de la vision par ordinateur et de la détection d'anomalies comportementales, l'enjeu réside dans la capacité des modèles à identifier des comportements ou des caractéristiques atypiques à partir de données complexes, tout en limitant les faux positifs et en conservant une capacité d'interprétation suffisante pour les contextes sensibles.Master Cybersécurité & Intelligence Artificielle à l'EFREI Paris, après un bachelor Cybersécurité & Ethical Hacking et une mission à Tallinn, en Estonie.
Lire l'article
- Cartographier l'empreinte numérique avant un pentest
- Label flipping : quand les données d'entraînement deviennent l'attaque
- De zéro à CVE : anatomie complète d'une vulnérabilité
- Attaquer les agents IA : outils, permissions et surfaces d'attaque
Pentest
OSINT
Audit
Web
OpSec
IA
Tests d’intrusion web et réseau : OWASP Top 10, forge de JWT, élévation de privilèges, ingénierie sociale, évasion d’AV. Rapport priorisé par CVSS, correctif, contre-vérification.
Renseignement en sources ouvertes : cartographier la surface d’exposition d’une organisation ou l’empreinte numérique d’un particulier à partir de l’information publique.
Revue d’architecture et durcissement : cloisonnement réseau, gestion des secrets, politique de sauvegarde, journalisation, chaîne de build vérifiable de bout en bout.
Pentest et audit de sécurité d’applications web et d’API selon l’OWASP : injections, XSS, contrôle d’accès, sessions. Développement Next.js et TypeScript sécurisé.
Sécurité opérationnelle : réduction d’empreinte, cloisonnement des identités, chiffrement au repos et en transit, gestion des clés. Des règles tenables au quotidien.
Réseaux de neurones convolutifs : classification et reconnaissance, augmentation de données, régularisation, normalisation par lots, entraînement PyTorch et TensorFlow.
Auditer et corriger